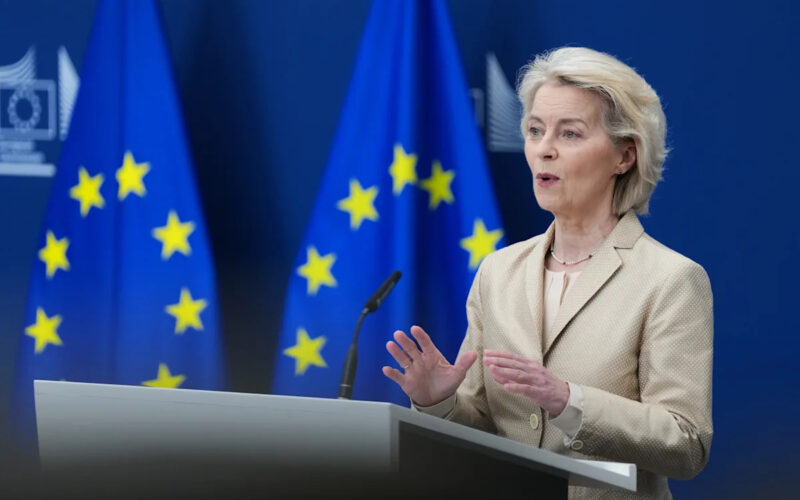
Evropska komisija potvrdila je da je bila meta sajber-kampanje izvedene uz pomoć veštačke inteligencije, zbog koje je više njenih aplikacija privremeno isključeno. Napad je otkriven 22. oktobra, potvrđen četiri dana kasnije, ali je javnost o njemu obaveštena tek 19. novembra. Većina sistema je obnovljena, dok identitet napadača i pune razmere štete još nisu poznati.
Portparol Komisije Tomas Renije rekao je na brifingu u Briselu da je istraga pokazala da je reč o „AI generisanoj sajber-kampanji”. Komisija slučaj istražuje zajedno sa službom CERT-EU i Evropskim nadzornikom za zaštitu podataka. Prema zvaničnom saopštenju, zahtev za otkup nije primljen, a za sada nema dokaza da je povreda podataka pogodila zaposlene u celini. To, međutim, ne isključuje mogućnost da su pojedinačni nalozi ili baze bili ugroženi.
Američka agencija AP prenosi da je ovo prvi put da je Evropska unija javno potvrdila napad u kojem je upotrebljen AI alat. „Politiko” je ranije objavio da su poremećaji trajali najmanje deset dana i da su obuhvatili programe za prevođenje, naknade troškova, obračun zarada i evidenciju radnog vremena. Komisija te pojedinosti nije potvrdila i odbila je da navede pogođene aplikacije, uz obrazloženje da istraga još traje.
Brisel tvrdi da ranije nije govorio o napadu kako zaštitne mere ne bi izgubile delotvornost. Ipak, višenedeljno ćutanje otvara pitanje transparentnosti institucije koja raspolaže velikim količinama ličnih i službenih podataka. CERT-EU je početkom novembra upozorio da javno dostupni AI alati omogućavaju brže i masovnije traženje bezbednosnih rupa. Incident zato nije samo tehnički kvar već upozorenje da birokratija EU ulazi u novu vrstu sukoba za koju njeni sistemi očigledno još nisu potpuno spremni.
Zabranjeno je preuzimanje, kopiranje ili prenošenje teksta, dela teksta ili fotografija sa sajta vesti-online.com bez izričitog navođenja izvora i aktivnog linka ka originalnom tekstu na našem sajtu.
Svako kršenje ovog pravila biće smatrano povredom autorskih prava i biće prijavljeno u skladu sa zakonom.